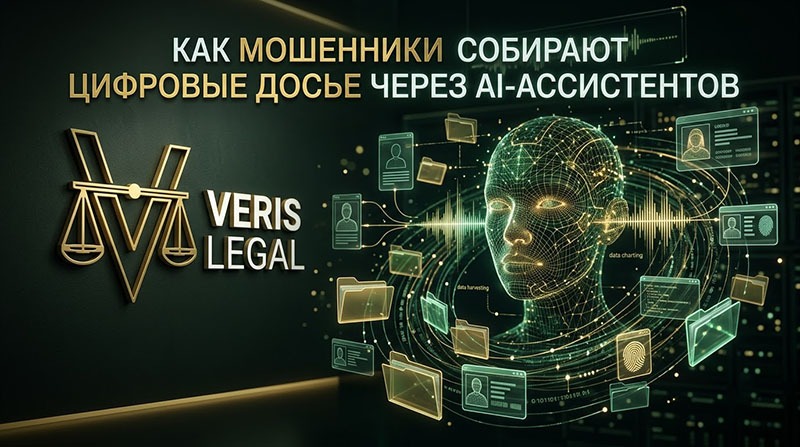
Киберпреступники переходят на новый уровень автоматизации атак. На теневых площадках зафиксировано появление вредоносных программ-стилеров нового поколения, которые не просто похищают стандартные учетные данные, а задействуют языковые модели для глубокого профилирования жертв. Искусственный интеллект начинает работать на стороне злоумышленников, превращая разрозненные массивы украденных логов в детальные психологические и профессиональные досье.
Эксперты бюро правовой архитектуры VERIS LEGAL разбирают технологические особенности новой угрозы, риски для корпоративной безопасности и правовые последствия утечек конфиденциальной информации.
Эволюция стилеров: от паролей к полной аналитике через ИИ
Традиционные вредоносные программы класса «стилер» ориентированы на точечный сбор утилитарной информации: они копируют сохраненные в браузерах пароли, активные cookie-сессии, реквизиты банковских карт, криптовалютных кошельков и общие системные характеристики устройства.
Новые образцы вредоносного ПО меняют саму логику кибератак. Помимо базовых данных, они извлекают из локальных ИИ-ассистентов и сред разработки историю чатов, служебные токены аутентификации, исходный код и внутреннюю документацию. Полученный массив текстов передается языковой модели, которая выполняет автоматический анализ и формирует комплексное досье на пользователя.
В итоговый профиль входят:
- Предполагаемая сфера деятельности и профессия
- Круг личных и профессиональных интересов
- Анализ регулярности посещаемых ресурсов и паттернов поведения
- Специфика текущих рабочих задач и используемый стек технологий
К чему приводит автоматизированное ИИ-профилирование
Использование нейросетей для обработки украденных данных существенно повышает эффективность мошеннических схем. Злоумышленники получают возможность не тратить ресурс на ручной разбор информации, а делегировать искусственному интеллекту выбор наиболее прибыльного сценария монетизации скомпрометированного профиля.
Среди ключевых векторов угроз выделяются:
- Точечные атаки (Targeted Attacks): Подготовка фишинговых кампаний и вредоносных рассылок от имени реальных контрагентов или коллег с учетом текущего контекста переписок жертвы.
- Восстановление и захват сессий: Использование похищенных токенов доступа для обхода стандартных двухфакторных барьеров и проникновения в рабочие аккаунты.
- Монетизация интеллектуальной собственности: Выявление ценных коммерческих разработок, кодовых баз или закрытой документации для дальнейшего шантажа или продажи на теневых форумах.
| Параметр | Традиционные стилеры | Новое поколение с ИИ-профилированием |
| Объем сбора | Пароли, cookies, банковские карты, системные файлы | История чатов ИИ-ассистентов, токены, исходный код, документы |
| Обработка данных | Ручной анализ оператором или простые скрипты | Автоматический синтез досье и профилирование через языковые модели |
| Цели атаки | Прямое хищение средств с кошельков и счетов | Выбор сценария атаки, таргетированный фишинг, компрометация доступов |
Чек-лист безопасности: как защитить компанию и личный контур
В условиях, когда украденная информация анализируется автоматизированными алгоритмами, стандартных мер защиты на уровне антивирусов становится недостаточно. Для минимизации рисков компаниям необходимо выстраивать эшелонированный технический и юридический контроль:
- Контроль исходящего трафика: Организуйте мониторинг аномальной сетевой активности и подозрительных выгрузок данных из корпоративного контура.
- Управление сессиями и токенами: Настройте регламенты регулярного принудительного завершения активных сеансов и своевременного отзывов устаревших токенов доступа.
- Политика использования ИИ (AI Policy): Введите четкие правила для сотрудников в отношении хранения чувствительной информации в локальных и облачных ассистентах.
- Оперативное реагирование: При малейших признаках компрометации незамедлительно сбрасывайте учетные данные и проводите внеплановый аудит доступов.
Правовая архитектура защиты данных
Информационная безопасность сегодня неразрывно связана с соблюдением требований законодательства. Утечка корпоративных данных, содержащих персональные сведения сотрудников или клиентов, влечет за собой жесткие санкции вплоть до оборотных штрафов.
Команда VERIS LEGAL помогает бизнесу выстраивать комплексные системы комплаенса, проводить аудит цифровой инфраструктуры, разрабатывать внутренние регламенты работы с ИИ-инструментами и минимизировать риски информационной безопасности на стыке технологий и права.